力銘永續發展股份有限公司logo
首頁關於力銘專家顧問服務項目力銘學院課程活動
聯絡我們
聯絡我們
  1. 首頁
  2. /最新消息
  3. /更換匯款帳號詐騙案例|中小企業資安與財會制度漏洞解析

更換匯款帳號詐騙案例|中小企業資安與財會制度漏洞解析

更換匯款帳號詐騙案例|中小企業資安與財會制度漏洞解析 封面
James Cheng2025.07.10更新於 2026.09.15
  • 二代接班教練
  • 企業永續經營
  • 資訊安全
  • 顧問專欄

摘要

更換匯款帳號詐騙 已成為中小企業常見資安威脅。本文解析詐騙手法與社交工程特徵,揭露資安與財會制度漏洞,並提供防範建議,協助企業提升防護力。

更換匯款帳號詐騙是什麼?

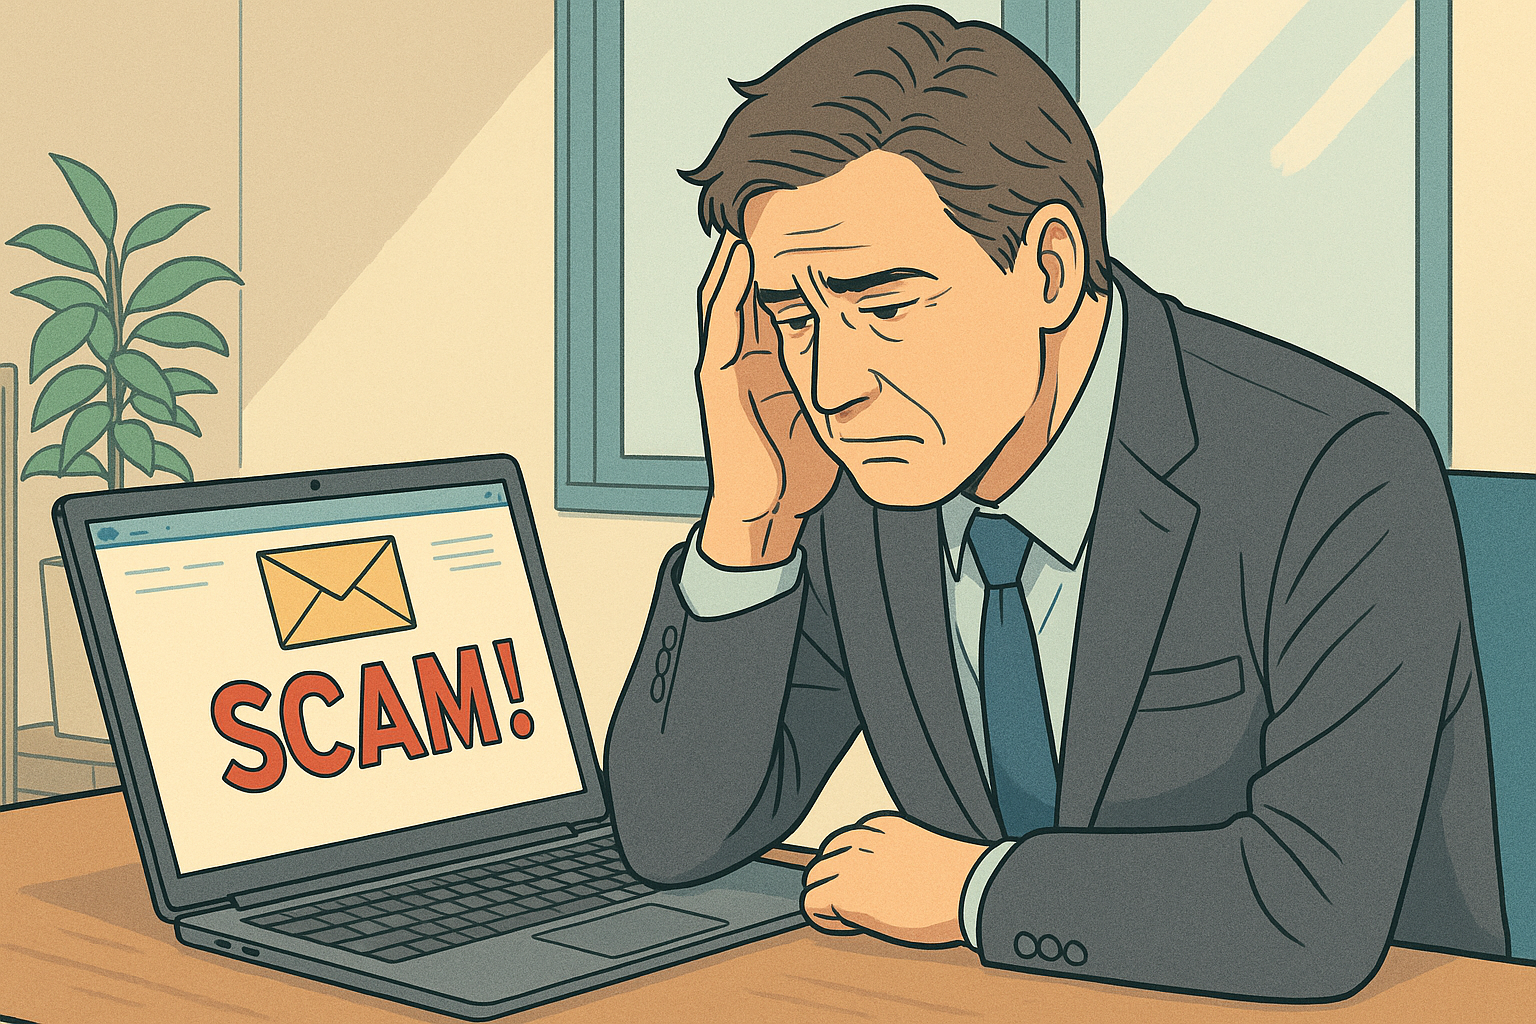
更換匯款帳號詐騙 是中小企業最常見的資安威脅之一。詐騙集團通常透過偽裝成客戶、供應商甚至內部主管的郵件,要求財會人員更改付款帳號。由於來信外觀幾乎與真實郵件一致,若缺乏驗證機制,極容易讓財會部門誤信而匯出款項,造成重大財務損失。

不同於傳統的駭客入侵,這種詐騙手法主要依賴「社交工程」——利用人性的信任、焦慮與疏忽,讓員工在日常流程中一步步落入陷阱。

更換匯款帳號詐騙的實際案例

近期,一家中小企業收到「客戶」來信,內容表示帳號因維護需更換,請公司將貨款匯至新帳號。若非財會同仁細心查證,這筆匯款可能直接流入詐騙集團口袋。

事後輔導檢討發現:該公司雖有基本的資安防護,但缺乏跨部門驗證流程,導致風險集中在財會同仁一人身上。這正是多數中小企業在更換匯款帳號詐騙中最常見的漏洞。

風險點分析:資訊端漏洞

  1. 郵件網域防護不足
    缺乏 SPF、DKIM、DMARC 等設定,讓詐騙信件輕易冒充合法郵件。
  2. 缺乏異常信件提示機制
    系統未加註「外部信件」標籤,員工難以第一時間察覺風險。
  3. 內部通報流程不足
    當遇到可疑郵件,員工不清楚該向誰通報,錯過阻止詐騙的黃金時機。

風險點分析:財務端漏洞

  1. 缺乏二次驗證與雙簽制度
    匯款帳號異動僅靠單一人員判斷,沒有「二次確認」或「雙簽」機制。
  2. 付款異動缺乏專責稽核
    異動未經稽核或內控審核,增加錯誤匯款的可能性。
  3. 財會與資訊部門斷層
    兩部門缺乏聯繫,資訊端的異常無法即時傳遞給財會。

分享

關於作者

James Cheng
  • 數位轉型

  • 雲端系統轉換

  • ERP導入流程自動化

  • 資料界接

  • 資安管理

  • 資安稽核

本頁目錄

  • 更換匯款帳號詐騙是什麼?
  • 更換匯款帳號詐騙的實際案例
  • 風險點分析:資訊端漏洞
  • 風險點分析:財務端漏洞
  • 為什麼更換匯款帳號詐騙容易成功?
  • 中小企業如何防範更換匯款帳號詐騙?
  • 資訊安全的技術防護措施
  • 財會制度的流程設計
  • 跨部門合作與內控制度
  • 企業的防詐建議與最佳實務
  • 結論:資安不是 IT 的事,也是企業經營安全

力銘永續發展股份有限公司

ESG策略與報告專業顧問|企業永續行動設計夥伴

ESG時代,力銘提供ESG策略地圖、專家課程與顧問諮詢,為企業打造一站式永續解決方案。

快速連結

  • 首頁
  • 關於力銘
  • 專家顧問
  • 服務項目

快速連結

  • 力銘學院
  • 課程活動
  • 聯絡我們

聯絡方式

  • 電話:02-87722306
  • 地址:臺北市大同區承德路1段40號9樓
  • 官方LINE:點擊連結加入官方LINE

© 2026 力銘永續發展股份有限公司. All rights reserved. | Power By TimTech

  • Facebook
  • Accupass
  • LinkedIn
為什麼更換匯款帳號詐騙容易成功?

社交工程的核心是「取信於人」。詐騙者模仿真實對象的語氣與風格,利用員工「害怕延誤」、「擔心出錯」的心理弱點,讓他們誤以為是合法需求。

換言之,這不是單純的技術問題,而是「心理滲透」與「制度缺口」的交集。當組織的制度與人性弱點交錯時,詐騙就有了可乘之機。

中小企業如何防範更換匯款帳號詐騙?

資訊安全的技術防護措施

  • 建立郵件網域保護機制(SPF、DKIM、DMARC)。
  • 為外部郵件加註提示標籤。
  • 建立可疑信件舉報與即時通報系統。

財會制度的流程設計

  • 為「更換帳號」建立二次驗證與雙簽流程。
  • 設置專責稽核人員審查重大付款異動。
  • 付款異動需同步通知資訊部門進行風險過濾。

跨部門合作與內控制度

  • 財會、資訊、稽核三方應共同制定防詐 SOP。
  • 建立跨部門風險通報與應變小組。
  • 定期回顧案例,調整制度流程。

企業的防詐建議與最佳實務

✅ 導入資安演練:模擬社交工程攻擊,讓員工在真實情境中學會識別。 ✅ 員工資安教育:將防詐訓練納入新進人員與主管培訓。 ✅ 定期宣導:透過最新案例提升員工警覺性。 ✅ 制度優化:將「資訊安全」與「財會制度」緊密連結,避免部門各自為政。

結論:資安不是 IT 的事,也是企業經營安全

更換匯款帳號詐騙 不僅僅是一個 IT 問題,而是中小企業營運安全的「照妖鏡」。它揭露了資訊安全與財會制度之間的斷層,也提醒企業:資安與制度必須相輔相成。

唯有透過 制度流程、員工意識、技術防護 的三重防線,才能真正降低中小企業面臨的詐騙風險。

👉 如果您的企業正面臨資訊安全、帳號變更流程或內控制度上的挑戰,建議與專業顧問合作,打造更具防護力的營運機制。資訊安全、帳號變更流程或內控制度上的挑戰,建議與專業顧問合作,打造更具防護力的營運機制。

liming-esg-1024x254

上一篇

ESG框架下的中小企業人資策略|永續轉型的第一線戰略

下一篇

二代接班制度案例|從薪酬制度輔導,看見家族企業的轉型決心

相關文章

  • VCIO
    企業永續經營資訊安全

    2026.10.08

    企業資訊治理顧問

    ERP 該不該換、系統整合怎麼做、IT 投資是否必要?力銘永續以第三方顧問視角,提供資訊治理健檢、系統選型、多系統整合、IT 投資第二意見、資訊架構盤點與 vC…

  • 如何培養員工主動思考
    二代接班教練顧問專欄

    2026.10.07

    主管如何培養員工主動思考?交辦工作要把問題說清楚

  • 104資料遭竊
    企業永續經營資訊安全

    2026.10.07

    104履歷遭讀取:你公司有資訊長可以幫你分析資安事故嗎?

員工總是說一個、做一個,主管該把工作講清楚,還是留給員工自己想?本文從企業管理案例解析如何交辦工作:事件說清楚、問題釐清楚,解法留給員工,培養主動思考與問題解決…

104人力銀行約12萬筆履歷遭未經授權讀取。從這起資安事件解析企業常見的資訊治理缺口,以及中小企業如何透過資訊長委外建立權限、監控與事件應變制度。