企業防詐不只是資安教育,更是一場內部控制與管理制度的實戰考驗。
最近,一家企業發生了一起很值得分享的事件。
某天下午,公司會計接到一通電話。
對方自稱是合作單位的會計人員,表示有一筆款項需要處理,而且是公司主管交代他直接聯繫會計。
因為涉及工作往來,會計便依照對方要求加入LINE。
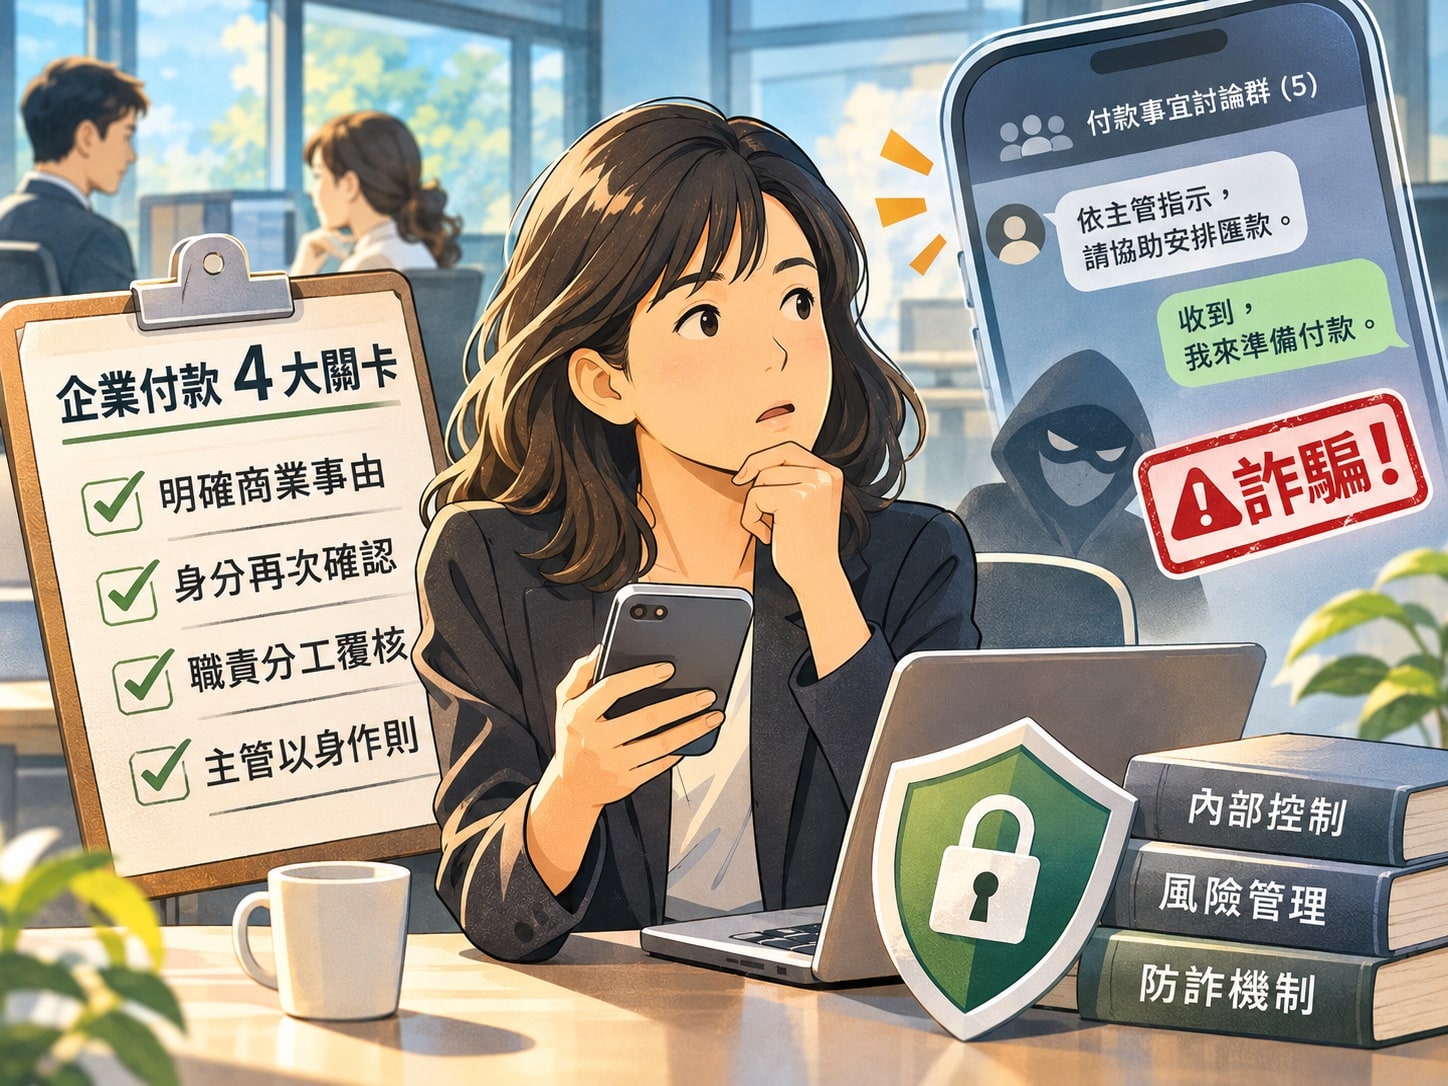
不久之後,一個LINE群組出現了。
群組裡有看似公司主管的帳號,也有自稱合作單位的人員,大家開始討論匯款事宜。
訊息的語氣很正常,交辦方式也很像平常的工作溝通。
對剛到職不久的會計而言,這看起來就是一件主管交辦的付款工作。
但事後證實,這是一場冒用主管身分的詐騙。
最危險的詐騙,往往不是看起來很假的那一種
很多企業都有做防詐宣導。
不要隨便點連結。
不要提供帳號密碼。
遇到不明匯款要求要提高警覺。
但這次的事件,讓我們看到另一種風險。
詐騙者並沒有使用很奇怪的話術,而是模仿企業日常的工作流程。
先透過電話建立接觸。
再透過LINE建立溝通管道。
接著以主管交辦的名義,要求會計處理款項。
甚至建立群組,讓整件事看起來像是已經有主管參與、確認過的工作。
這種詐騙利用的,不只是資訊落差。
更是員工對公司日常工作習慣的信任。
尤其當企業平常就有主管直接交辦付款、透過通訊軟體溝通,或是沒有完整說明款項用途的習慣時,員工更難單憑訊息內容判斷真假。
當不夠嚴謹的工作方式成為日常,詐騙就更容易偽裝成正常的工作。
新人沒有辨識出詐騙,但公司的流程把風險攔下來了
這次事件最值得慶幸的,是款項並沒有匯出去。
會計收到指示後,開始準備付款作業。
但公司原本就有財務處理流程,付款不是收到訊息就能直接完成。
需要製作傳票。
需要確認付款內容。
需要經過用印與授權。
最後還有主管核准的關卡。
就在付款流程進入最後階段時,實際主管確認自己根本沒有交辦這筆款項。
詐騙因此被攔截。
事後,公司主管說了一句很重要的話:
「我們的每個節點都有風險控管,所以有機會在無法挽回之前攔截下來。」
我覺得這句話,正是這個案例最值得企業主思考的地方。
因為員工不可能永遠不犯錯。
即使是經驗豐富的會計,也可能遇到從未看過的新型態詐騙。
如果公司所有的風險防線,都建立在員工必須第一時間辨識出異常,那麼只要有一次沒有看出來,損失就可能發生。
但如果公司有多道彼此獨立的檢核關卡,即使前面有人誤判,後面仍然有機會把問題攔下來。
好的內控制度,不是建立在每個人都不會犯錯,而是即使有人犯錯,公司仍然有機會不出事。
這次事件,也讓我們重新檢視老闆的管理習慣
在檢討過程中,我反而注意到一個值得深思的地方。
為什麼會計一開始覺得這件事很像真的?
除了詐騙者模仿得很像,還有一個原因: