為什麼 中小企業資安 更容易被忽視?
「我們公司不大,應該不是駭客的目標吧?」這句話,是許多中小企業老闆在資安事件發生前的共同想法。
但現實是——駭客攻擊早就不是針對大企業。現在的攻擊早已自動化、無差別,只要系統有漏洞,就可能成為下一個受害者。
事實上,中小企業資安的弱點,正是駭客眼中最好下手的目標:
- 很多公司導入雲端會計系統、打卡 App、線上硬碟,但沒有專職 IT 管理。
- 一旦一台電腦中毒、帳號被盜,整批客戶名單可能外流。
- 更嚴重的是,除了金錢損失,還會失去客戶信任。
對中小企業來說,資安不只是「技術問題」,更是 永續經營的核心基礎。
中小企業資安 為什麼與 ESG 有關?
在過去,ESG 常被認為是「大企業才需要做的事情」。但近年來,隨著政府標案、外商採購要求愈來愈嚴格,中小企業資安 已經成為 ESG 揭露的一部分。
📌 具體來說:
- 客戶會要求提供 ESG、碳排放、資安政策,沒有準備好,就直接被刷掉。
- 金融機構、外商公司更傾向合作「有資安制度」的供應商。
- 在 ESG 報告中,企業必須揭露「資訊安全管理措施」與「事件應對能力」。
換句話說,中小企業資安 不只是防禦駭客,更是守住訂單的必要條件。
常見的 中小企業資安 風險案例
勒索軟體攻擊
某家金屬加工廠,業務人員誤點釣魚信件,半天後,所有報價紀錄被加密,對方要求支付贖金才能解鎖。
弱密碼與帳號共用
某連鎖門市總部沒有規範員工密碼,結果倉儲監控系統被入侵,連帶進出貨記錄全數清空。
社交工程詐騙
詐騙集團冒充客戶寄信,要求更改匯款帳號。財會人員若無防範,可能直接將款項匯入詐騙戶頭。
這些案例告訴我們:中小企業資安 事件的發生,往往不是因為駭客太厲害,而是因為基本功沒做到。
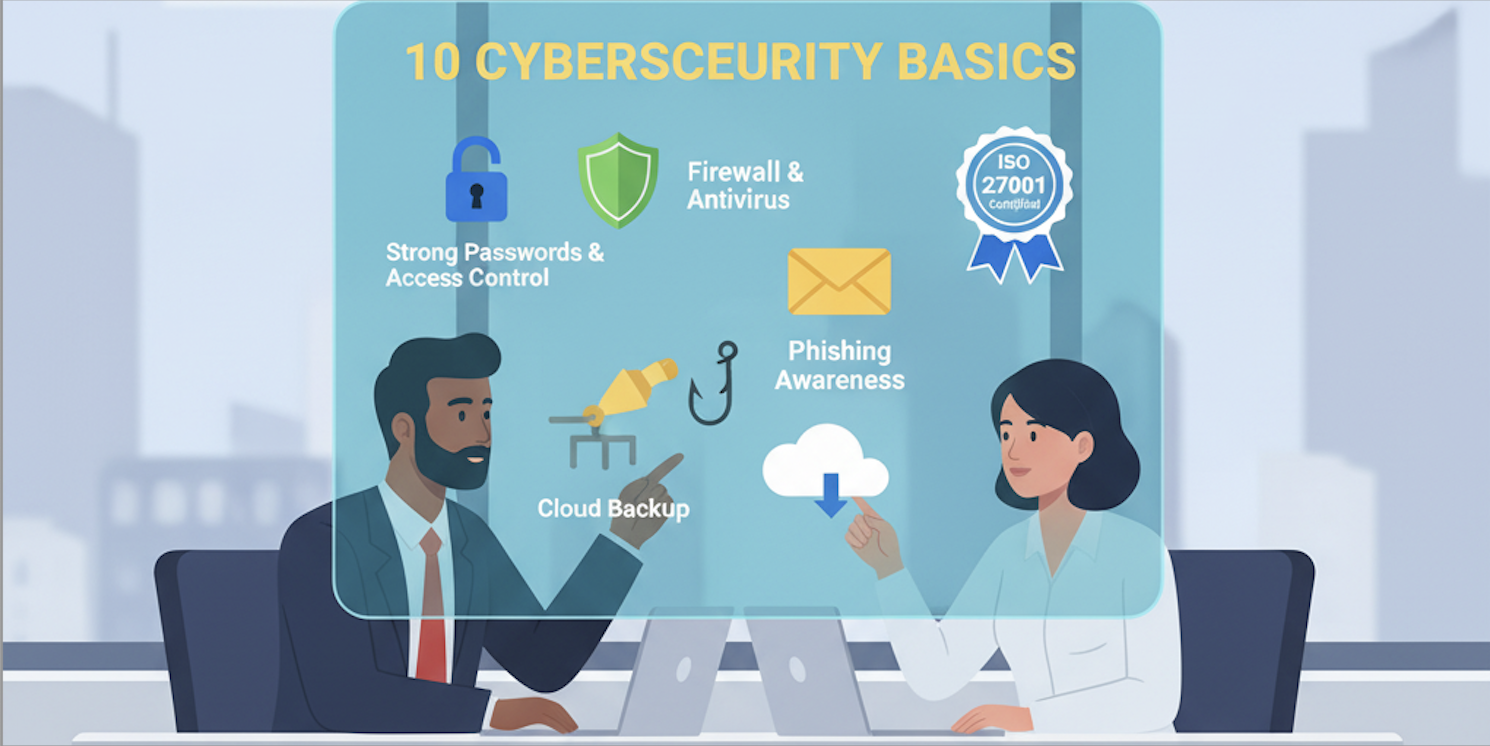
中小企業資安 底線 10 條(低成本必做清單)
以下清單,是我在輔導中小企業時最常強調的「資安底線」。不需要花大錢,卻能擋下 70% 的常見風險。